
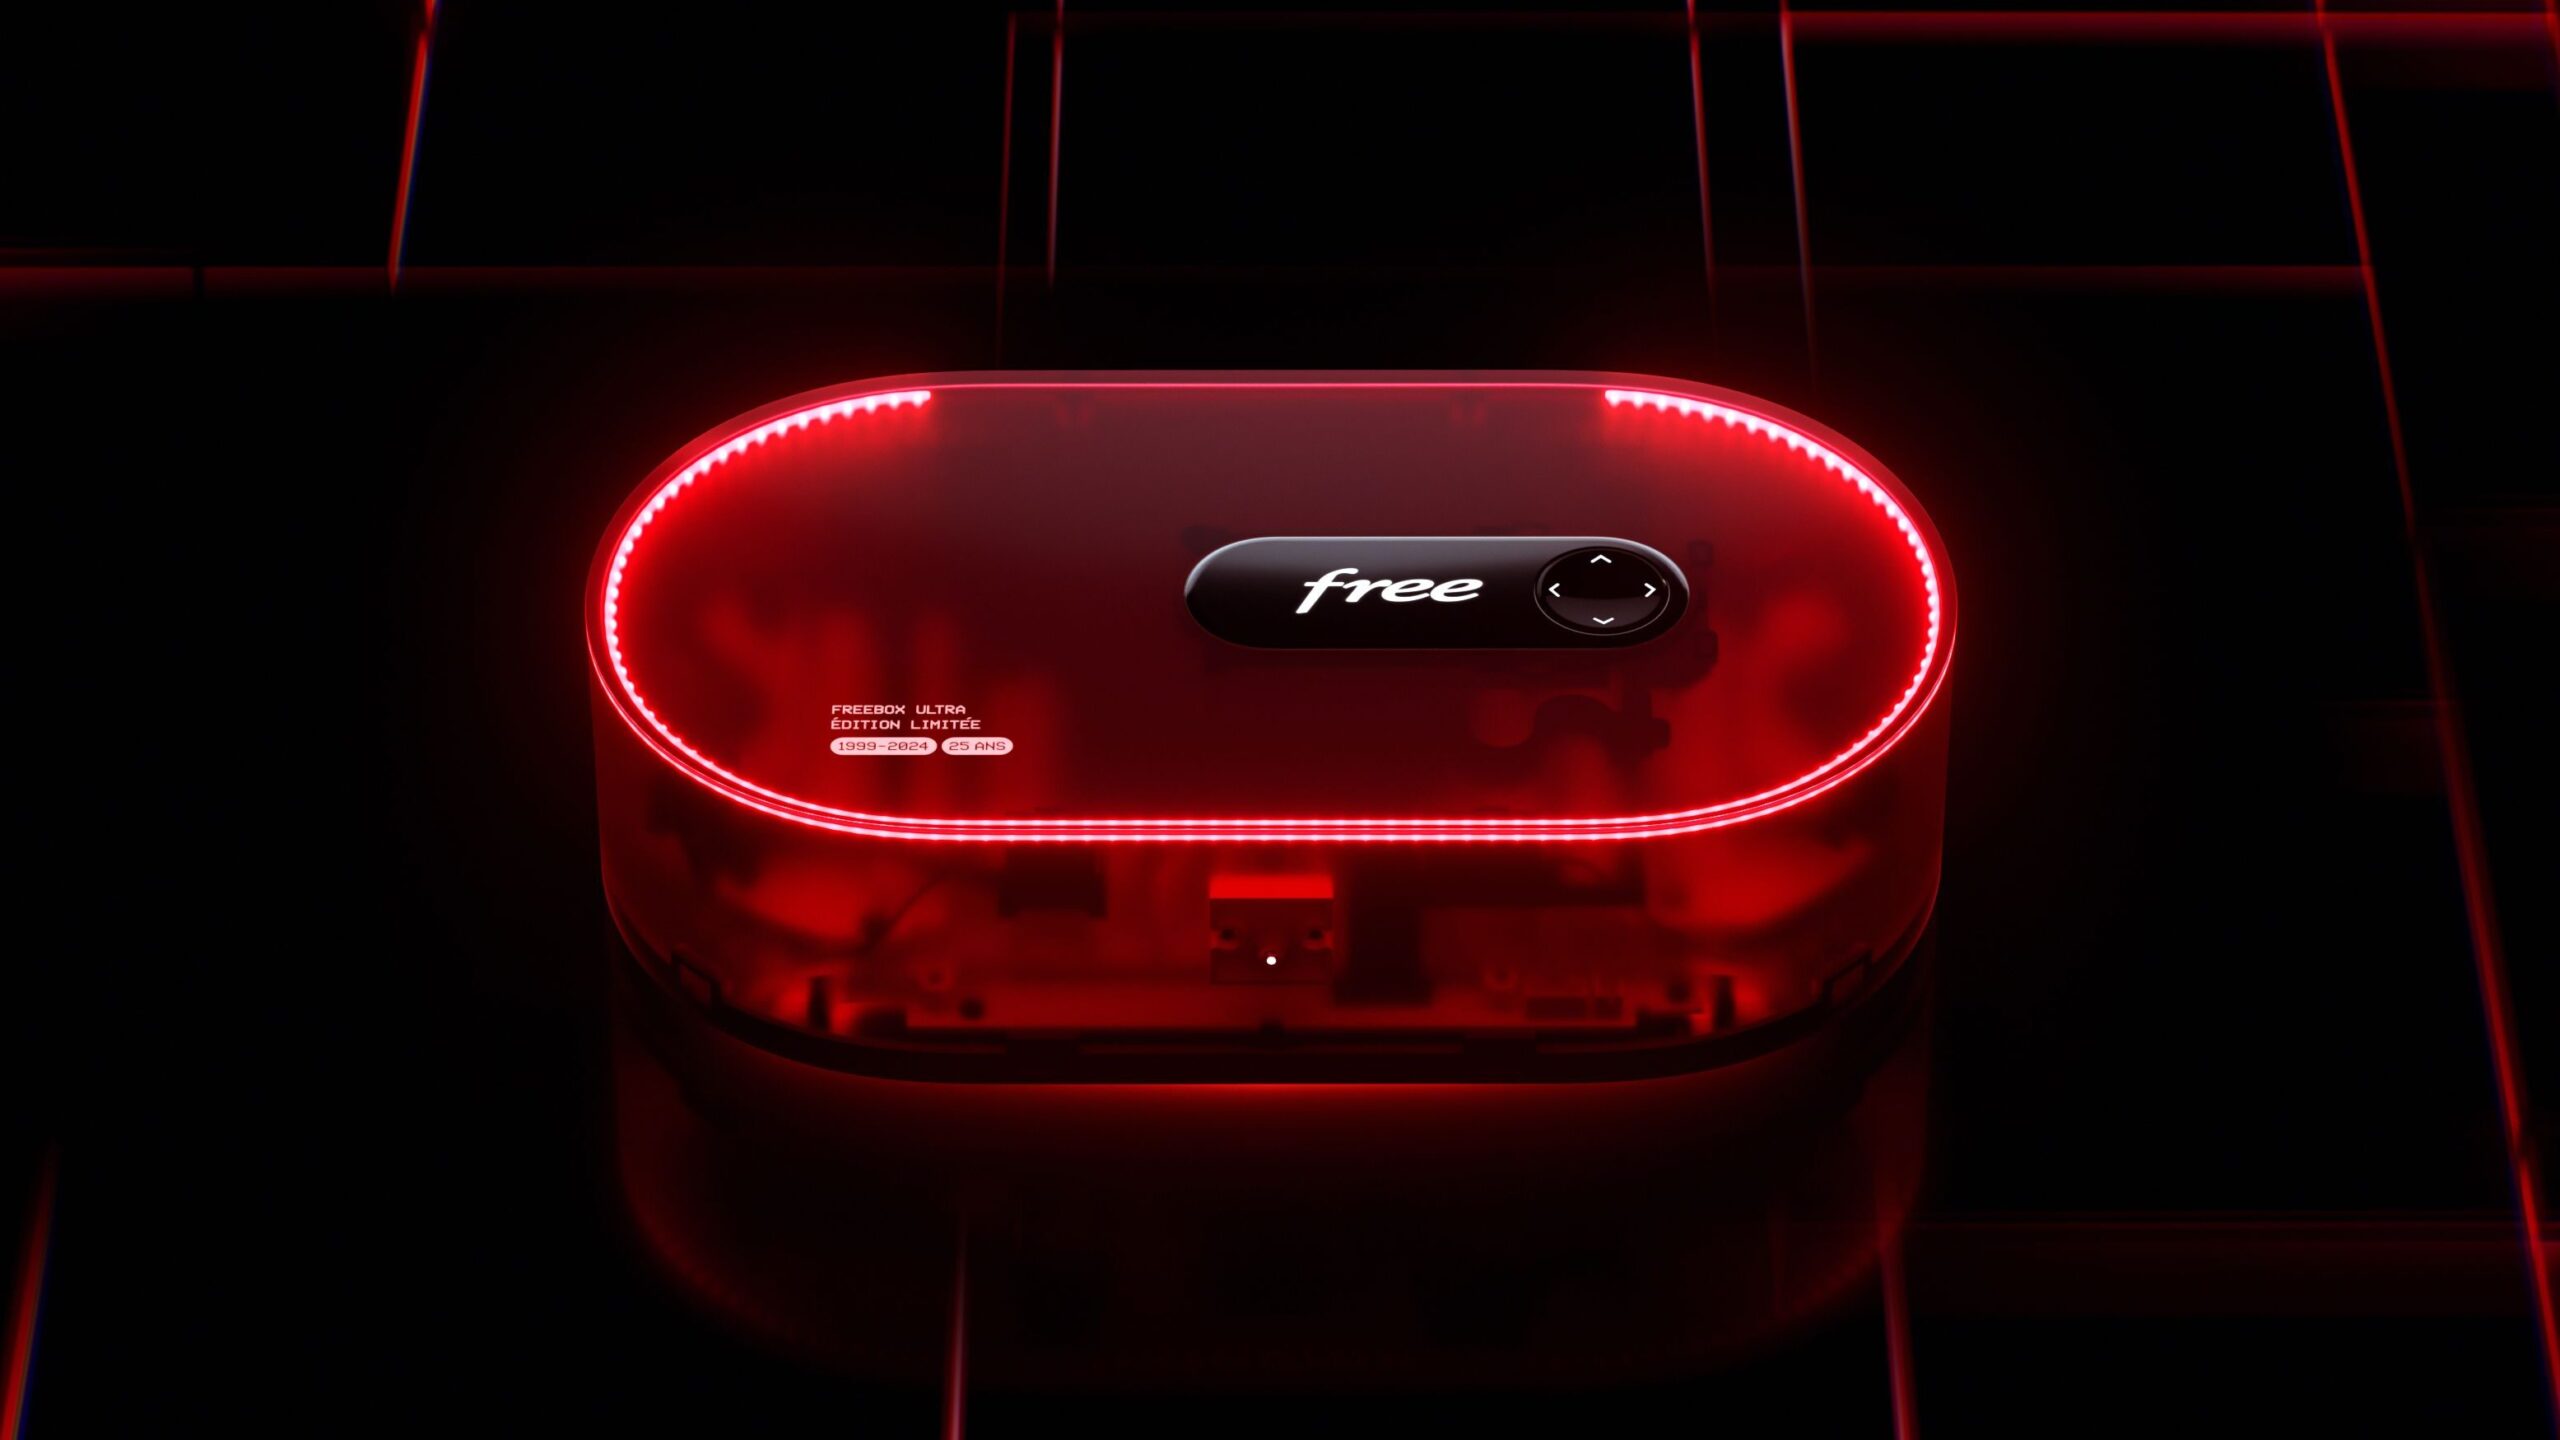
Mise à jour du 21 octobre 2026 à 12h30 : les Freebox ne seraient finalement pas concernées par les failles PHP. Selon les informations de Frandroid, Freebox OS n’utilise pas PHP. Les fichiers qui servent à construire les pages de l’interface portent bien l’extension .php, mais ils sont lus par un logiciel développé par Free, et aucun serveur PHP ne tourne dans la box. Or le scanner d’Infrawatch devine les technologies à partir d’indices visibles depuis l’extérieur, comme les extensions de fichiers : il aurait donc pris les Freebox pour des serveurs PHP.
Les abonnés Free n’ont rien à faire sur leur box. Sans le réseau de Free, la France tomberait autour de 250 000 services PHP, loin derrière les États-Unis. L’article ci-dessous a été publié avant ces précisions.
Article original, publié à 11h30 :
Pendant quelques heures, la France a semblé s’exposer à une faille de sécurité d’un niveau inédit. Sur les 11 millions de services PHP actifs dans le monde recensés par la société Infrawatch ce 21 octobre 2026, 6,62 millions seraient en France. Des chiffres très flous qui pointaient un coupable étonnant : Free et ses Freebox. Freebox OS, le système d’exploitation des Freebox, était présenté comme un utilisateur massif de la technologie victime de deux failles de sécurité majeures. Ce n’est finalement pas le cas.
PHP est un langage de programmation qui fonctionne sur les serveurs. Quand vous ouvrez une page web, le serveur exécute le code PHP, fabrique la page à la volée puis envoie le résultat à votre navigateur. Il fait notamment tourner WordPress, utilisé par des millions de sites. Problème : le 20 octobre, l’équipe de PHP a annoncé que deux failles notées 9,2 sur 10 avaient été repérées.


Elle publiera un correctif mercredi à 16 heures, ce qui devrait forcer de nombreux développeurs à patcher des failles en urgence. Les rumeurs suggèrent qu’il s’agit de failles d’exécution de code à distance : un attaquant pourrait faire tourner son propre programme sur les machines concernées. De quoi imaginer une opération commando pour tout corriger dans les plus brefs délais !
Pourquoi les Freebox ont fait parler d’elles dans le monde entier
Si vous êtes abonnés chez Free, vous connaissez sans doute Freebox OS. Il s’agit du nom donné à l’interface de gestion des routeurs, qui donne beaucoup plus d’options que l’interface des concurrents. On y accède depuis un navigateur à l’adresse mafreebox.freebox.fr pour régler le Wi-Fi, ouvrir des ports, gérer le contrôle parental, créer une machine virtuelle ou choisir un VPN. Free permet aussi d’activer un accès à distance, pour administrer sa Freebox depuis l’extérieur de chez soi sur un port personnalisé.
Freebox OS a fait le tour du monde ce mercredi sur les réseaux sociaux. Dans un tweet publié dans la nuit, Lloyd Davies, fondateur d’Infrawatch, indique avoir observé 4,3 millions d’hôtes utilisant PHP en 48 heures, avec une exposition maximale « étonnamment en France ». 1,97 million d’hôtes « tournant principalement sous Freebox OS » ont été repérés par ses services. Autrement dit, Freebox OS aurait été le service qui utilise le plus de PHP dans le monde.
Au total, Infrawatch comptait 6,37 millions de services PHP sur le réseau de Free… avec moins de 2 millions de box. Le site indiquait que 94,1 % des Freebox détectées exposaient plusieurs instances, soit environ trois par box, majoritairement en dehors des ports web classiques. Les autres opérateurs d’Iliad (la maison-mère de Free), comme Iliad Italia, apparaissaient aussi dans le classement. Internet a paniqué (et a beaucoup aimé se moquer de la France), mais personne n’avait vérifié ce qui tournait réellement dans les box.
Une simple extension de fichier à l’origine de la panique
Selon les informations de Frandroid, Freebox OS n’utilise pas PHP. Les fichiers qui servent à construire les pages de l’interface (les « templates ») portent bien l’extension .php, mais ils sont lus par un logiciel développé par Free. Aucun serveur PHP ne tourne dans la box.
D’où vient l’erreur ? Un outil comme celui d’Infrawatch ne peut pas regarder à l’intérieur des machines qu’il scanne. Il devine les technologies utilisées à partir d’indices visibles de l’extérieur : les adresses des pages, les extensions de fichiers ou certaines informations renvoyées par le serveur. Une adresse qui se termine en .php est d’ordinaire un indice solide… sauf quand un opérateur a choisi cette extension pour son propre logiciel. Infrawatch avait d’ailleurs prévenu qu’il n’affirmait pas que ces équipements étaient attaquables, mais son rapport n’avait pas été corrigé ce mercredi en fin de matinée, selon Frandroid.
Sans le réseau de Free, la France tomberait autour de 250 000 services PHP, loin derrière les États-Unis et leurs 786 283 services. L’Italie, troisième avec 567 291 services, devrait aussi être revue à la baisse : près de 500 000 d’entre eux se trouvent sur le réseau d’Iliad Italia, la filiale italienne du groupe de Free.
Pour les sites web sous PHP, l’urgence reste réelle
Si les Freebox sont hors de cause, l’alerte n’a rien d’un faux positif pour le reste du web. L’équipe de PHP publiera à 16 h les versions touchées, les versions corrigées et la nature exacte des deux failles. Selon watchTowr, toutes les versions de PHP depuis PHP 5 seraient concernées, mais l’information n’a pas encore été confirmée.
Les millions de sites qui tournent réellement sous PHP, à commencer par ceux sous WordPress et les boutiques en ligne, devront appliquer le correctif au plus vite : une fois les détails publiés, des attaquants pourraient scanner Internet à la recherche de serveurs non corrigés. Pour les internautes, le risque passe surtout par les sites où l’on a laissé ses coordonnées.
Numerama a contacté Free, qui n’a pas encore répondu à nos sollicitations. Nous mettrons cet article à jour si l’opérateur communique.

Vous avez lu 0 articles sur Numerama ce mois-ci
Tout le monde n'a pas les moyens de payer pour l'information.
C'est pourquoi nous maintenons notre journalisme ouvert à tous.
Mais si vous le pouvez,
voici trois bonnes raisons de soutenir notre travail :
- 1 Numerama+ contribue à offrir une expérience gratuite à tous les lecteurs de Numerama.
- 2 Vous profiterez d'une lecture sans publicité, de nombreuses fonctions avancées de lecture et des contenus exclusifs.
- 3 Aider Numerama dans sa mission : comprendre le présent pour anticiper l'avenir.
Si vous croyez en un web gratuit et à une information de qualité accessible au plus grand nombre, rejoignez Numerama+.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
Pour ne rien manquer de l’actualité, suivez Numerama sur Google !