

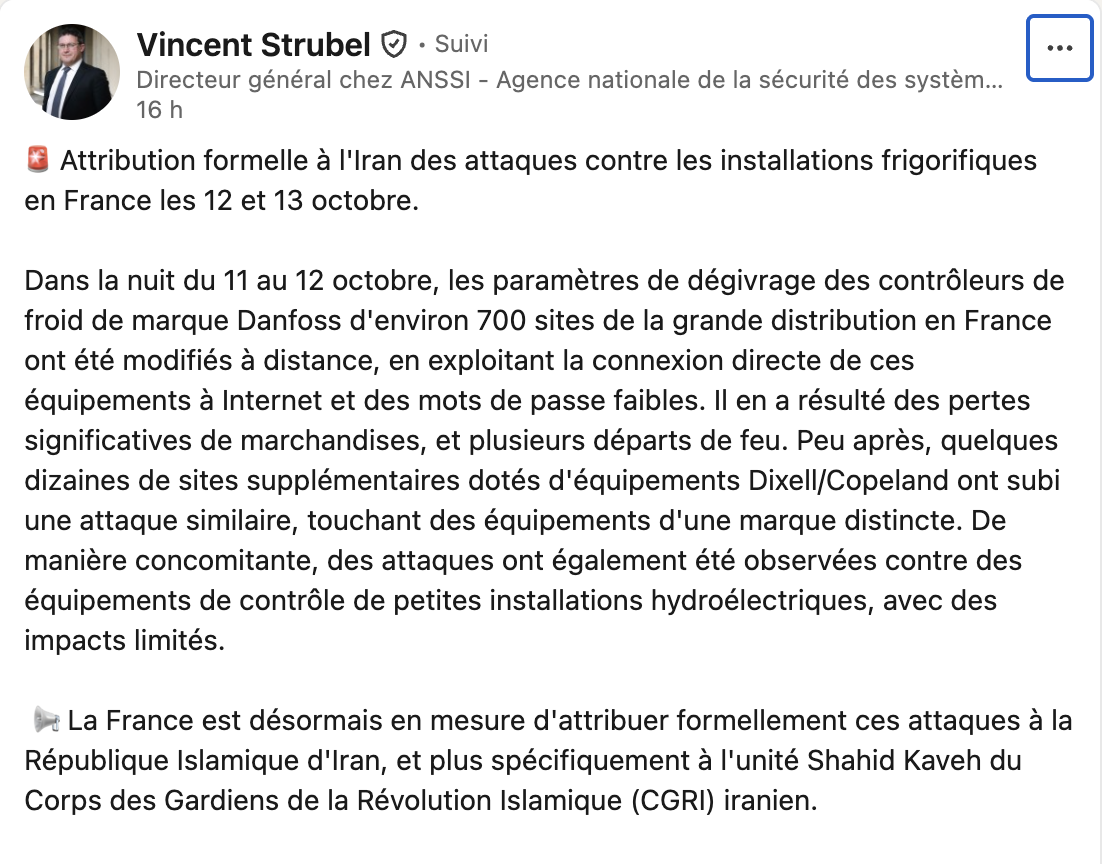
L’attribution repose sur une note du Centre de coordination des crises cyber (C4), qui détaille le faisceau d’indices techniques ayant mené à Téhéran.
Le 9 novembre 2026, le ministère de l’Europe et des Affaires étrangères a attribué formellement à l’Iran le piratage à distance de centaines de sites de la grande distribution française.
Une opération menée dans la nuit du 11 au 12 octobre et lors de laquelle les contrôleurs de froid Danfoss et Dixemm d’environ 700 supermarchés, directement connectés à Internet et protégés par des mots de passe faibles, ont été pris en main à distance.
Le Quai d’Orsay met plus précisément en cause Shahid Kaveh, une unité cyber offensive affiliée au Centre électronique et cyber du Corps des gardiens de la révolution islamique (CGRI).
Une infrastructure qui visait aussi d’autres équipements connectés
C’est le mode opératoire des attaquants, soit l’ensemble des techniques, outils, codes et infrastructures, qui a permis à la France de franchir le pas de l’attribution publique.


Le premier indice amenant à l’unité Shahid Kaveh tient à l’infrastructure utilisée. D’après le C4, les mêmes serveurs ont servi, sur la même période, à mener des actions de reconnaissance contre des équipements Schneider Electric utilisés notamment dans de petites et moyennes unités de production d’énergie et d’eau.
Pour ces repérages, les attaquants interrogent les équipements industriels via Modbus, un langage de communication très répandu entre automates et machines, qui passe par une « porte » réseau précise, le port 502. Cette méthode est la signature de Shahid Kaveh depuis au moins avril 2026 : l’unité avait alors été observée en train de scanner à grande échelle des systèmes du fabricant Schneider Electric, notamment en France.
Le C4 relie d’ailleurs à l’attaque contre les frigos le ciblage simultané de petites installations hydroélectriques françaises équipées de ce matériel, avec des effets modérés.
Par ailleurs, pour trouver et attaquer les systèmes de réfrigération français, les opérateurs se sont appuyés sur l’outil de scan FOFA, également plébiscité par le groupe.
Le choix des cibles correspond lui aussi au profil de l’unité. Shahid Kaveh mène des campagnes de sabotage à grande échelle contre des équipements industriels, surtout en Israël et aux États-Unis. En mars 2026, elle a revendiqué une vague d’attaques contre des systèmes de contrôle industriel israéliens et américains, parmi lesquels des équipements frigorifiques israéliens. Elle dispose en outre depuis au moins juin 2024 de scripts capables de scanner et de prendre le contrôle de matériel Siemens, Schneider Electric et Rockwell.
Des traces de farsi et une vitrine de propagande
Les deux derniers éléments sont moins techniques. Les autorités françaises soulignent que dès le 13 octobre, l’attaque contre les frigos a été relayée sur CyberbanNews, l’organe de propagande lié à l’unité, qui agit derrière plusieurs façades hacktivistes comme CyberAveng3rs ou Soldiers of Solomon. Les enquêteurs ont aussi retrouvé des traces d’utilisation du farsi dans l’infrastructure d’attaque.
Aucun de ces éléments ne suffirait seul. Le C4 parle d’ailleurs d’un « faisceau d’indices », mais c’est leur convergence qui a permis aux autorités de désigner les Gardiens de la révolution comme commanditaires et Shahid Kaveh comme exécutante.
Pour le Quai d’Orsay, « cet acteur constitue une menace persistante sur nos infrastructures critiques ».
Vincent Strubel, directeur général de l’ANSSI précise que les autorités restent en revanche prudentes sur l’attaque du 2 novembre, qui a visé trois équipements frigorifiques de l’Établissement français du sang. Le mode opératoire est similaire, mais elles estiment qu’en l’état, rien ne permet d’affirmer qu’il s’agit du même attaquant.
Depuis, le parquet de Paris a requis des mandats d’arrêt internationaux contre le chef de Shahid Kaveh et ses deux adjoints. Jean-Noël Barrot a de son côté assuré que la France « ne s’interdit rien » dans sa riposte, au-delà des sanctions européennes et de la convocation de l’ambassadeur d’Iran.

Vous avez lu 0 articles sur Numerama ce mois-ci
Tout le monde n'a pas les moyens de payer pour l'information.
C'est pourquoi nous maintenons notre journalisme ouvert à tous.
Mais si vous le pouvez,
voici trois bonnes raisons de soutenir notre travail :
- 1 Numerama+ contribue à offrir une expérience gratuite à tous les lecteurs de Numerama.
- 2 Vous profiterez d'une lecture sans publicité, de nombreuses fonctions avancées de lecture et des contenus exclusifs.
- 3 Aider Numerama dans sa mission : comprendre le présent pour anticiper l'avenir.
Si vous croyez en un web gratuit et à une information de qualité accessible au plus grand nombre, rejoignez Numerama+.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !

Anticipez le futur en vous inscrivant gratuitement à ToujoursPlus, la newsletter tech de référence.